CA证书安装的核心答案:无论是手机还是电脑,CA证书的安装路径都藏在“设置”里,找到“证书”或“加密与凭据”选项,按提示导入即可,但不同系统和场景的操作细节差异很大。
很多朋友第一次接触CA证书,是在公司电脑需要接入内网,或者自己搭建网站要开HTTPS的时候,打开浏览器突然跳出“连接不安全”,那一瞬间确实让人发懵,这东西说白了就是一段用来验证身份的加密文件,装对了,设备和服务器之间才能建立信任关系,装错了位置,或者选了错误的存储区域,轻则提示不生效,重则直接把浏览器搞崩溃。
我见过太多人在这一步栽跟头,回头还得找IT部门擦屁股,其实摸清楚原理之后,安装流程并不复杂,关键是要分清你手里的证书是什么格式,以及你要装到哪个设备上,市面上主流格式无非是.cer、.crt、.pem和.pfx,前两种常用于信任链导入,后一种带着私钥,通常用在网银或企业VPN登录上。
手机上安装CA证书的完整路径
移动端装证书和电脑完全是两码事,Android和iOS的管控逻辑差异极大,一个放开了让你装,一个处处设卡,如果你用的是安卓手机,流程相对直接:先把证书文件传到手机存储里,然后进入设置 → 安全 → 加密与凭据 → 安装证书,系统会扫描存储卡里的证书文件,选对文件后,手机会让你给这个证书起个名字,并且选择用途——是用于WLAN认证还是VPN和应用,这步千万别选错,选错类别会导致后续连接时系统根本认不出这个证书。
如果是华为或小米这类定制系统,路径名称可能略有出入,但关键词都离不开“凭据”或者“CA证书”,部分安卓版本还会要求你先设置锁屏密码才能安装证书,这是系统强制安全策略,不是故障,iOS端则麻烦一些,因为苹果不允许直接从网页或文件App一键导入,正确做法是先把证书文件通过邮件发给自己,然后在邮件中点击附件,选择“安装”,之后还要去 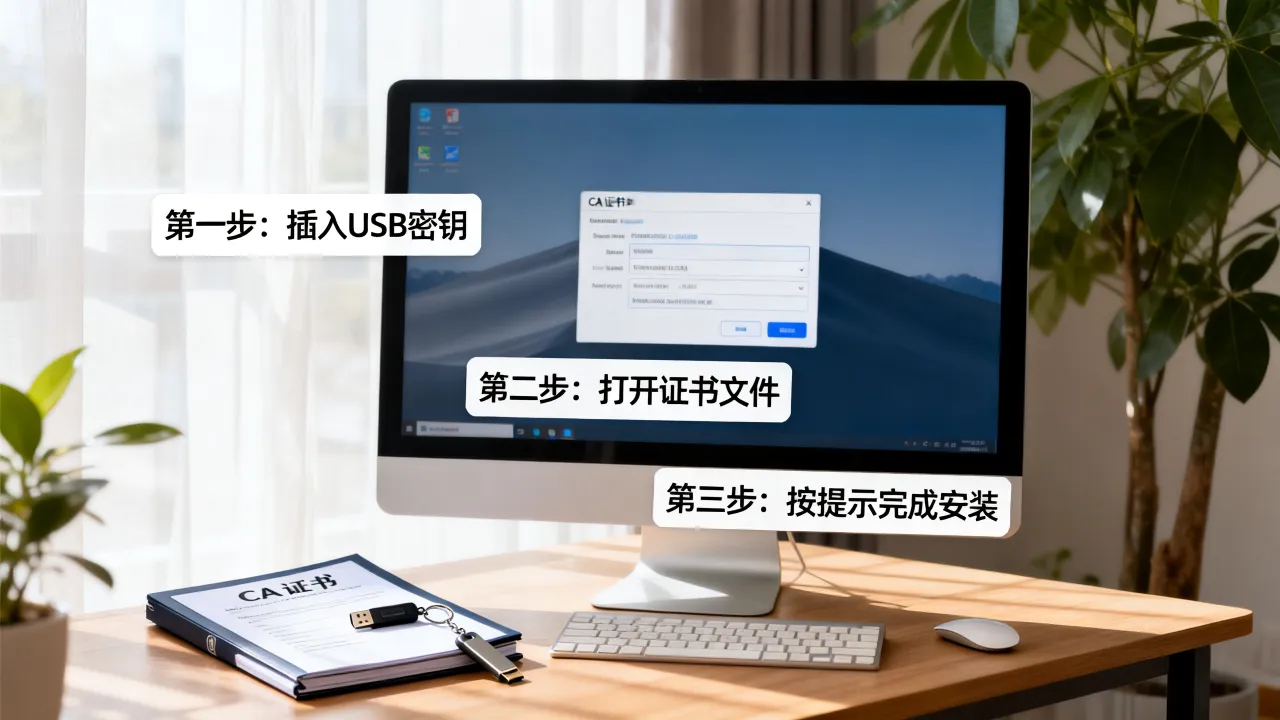
通用 → 关于本机 → 证书信任设置,把刚刚安装的证书开关打开变绿。很多人卡在这一步,以为装完就完事了,结果证书一直显示“不受信任”,就是因为没有手动开启信任开关。
电脑端安装证书的两种典型场景
电脑上装CA证书要区分场景:一种是给当前用户用的,另一种是给本地计算机用的,绝大多数个人用户只需要双击证书文件,选择“将证书存储到当前用户”,然后一路下一步就能搞定,但如果你是企业管理员,或者要用证书做双向认证,那就必须把它放进“本地计算机”的受信任根证书颁发机构里。
具体操作是右键证书文件 → 安装证书 → 选择本地计算机 → 浏览存储区域,找到受信任的根证书颁发机构 → 确定完成,这里要注意,存到“个人”区域和存到“受信任的根证书颁发机构”是两个概念,前者只代表这台设备持有该证书,后者才是让整个系统无条件信任该证书源头。选错了存储位置,浏览器依旧会报错,告诉你“证书链不完整”,实际上不是你证书有问题,是你放错了抽屉。
Windows系统下还有一种隐蔽的安装方式,适用于公司域环境:通过gpedit.msc组策略编辑器 → 计算机配置 → Windows设置 → 安全设置 → 公钥策略 → 受信任的根证书颁发机构,右键导入,这种方式的优点是域内所有计算机都能统一生效,不需要逐台手动操作。
浏览器安装CA证书的具体步骤
浏览器层面安装证书通常是访问某些内网系统时的刚需,以Chrome和Edge为例,这两个浏览器都调用Windows系统证书库,所以只要系统装好了,浏览器自动就能识别,不需要额外操作,但Firefox比较特殊,它有独立的证书库,不吃系统那一套,Firefox用户需要进入 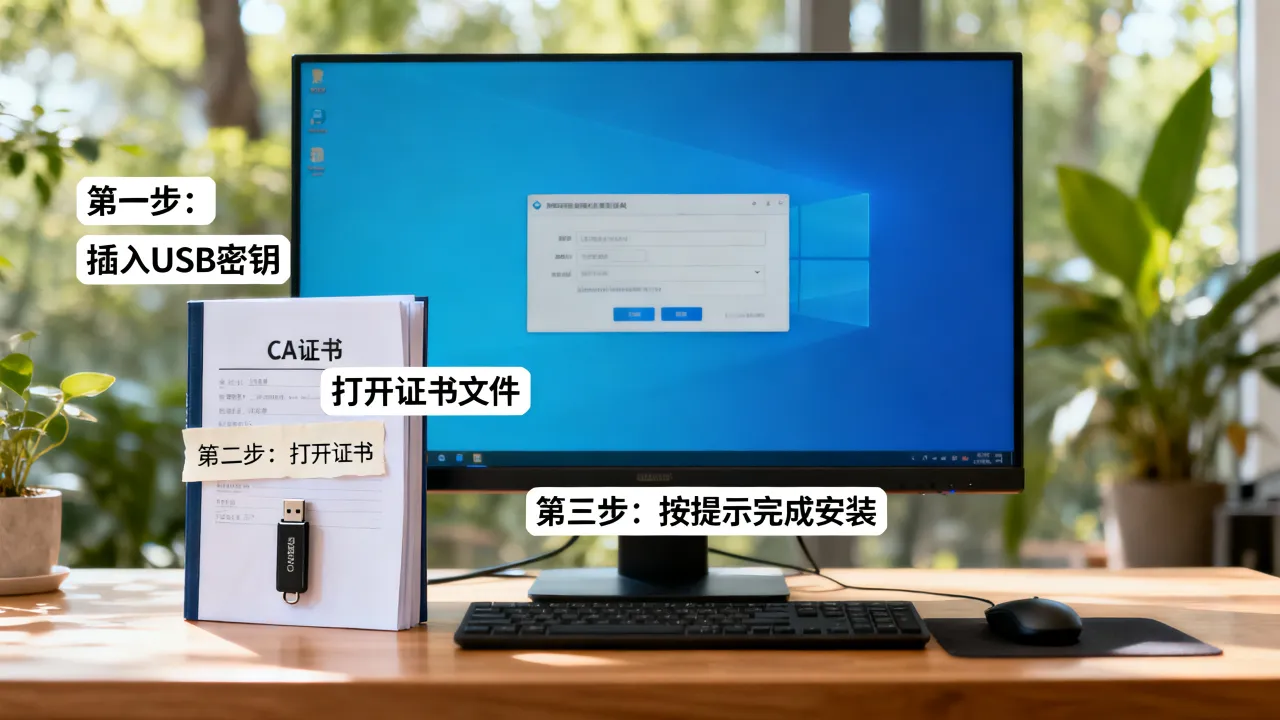
隐私与安全 → 证书 → 查看证书 → 导入,手动选择文件,这也是很多人换了Firefox后访问公司OA系统报错的原因。
常见的CA证书安装失败原因
刚才讲了操作路径,现在说说为什么总有人装不上。安装失败多数情况是因为证书格式不匹配,比如你拿到的是.pem格式的文本证书,却强行用Windows证书导入向导处理,系统会直接报错“格式无效”,这种情况下,你需要用OpenSSL工具转换成.crt或.cer格式,命令是openssl x509 -inform PEM -in cert.pem -outform DER -out cert.cer。
另一种高频问题出在管理员权限上,Windows的证书导入程序如果没有右键“以管理员身份运行”,即使你选了本地计算机存储,系统也会临时改道到当前用户目录,造成一种“装好了但没生效”的假象。这类隐蔽错误需要打开证书管理控制台certmgr.msc逐一核对,看证书对象到底落在了哪个区域。
手机端安装失败则多与文件来源有关,部分安卓系统禁止从非官方应用商店下载的App读取“安装未知证书”权限,导致证书文件复制进去了,但安装按钮是灰色的,解决思路不是强行破解,而是把证书文件放到系统根目录的Download文件夹里,用系统自带的“文件管理”App访问,不要在微信或浏览器里直接打开。
CA证书安装后的验证方法
装了不等于成功,验证才是关键,最直观的方法是用浏览器的隐身模式访问目标网站,如果地址栏出现小锁图标,且点击后显示“连接安全”,说明证书链路已经完整,如果还是显示“不安全”,按F12打开开发者工具,切到Security(安全)面板,那里会明确告诉你证书链断在哪一层。
命令行也有一个硬核验证技巧:Windows下用certutil -store -enterprise CA查看企业信任库,macOS下用security find-certificate -a -p /Library/Keychains/System.keychain
至于Android系统,验证路径藏在设置 → 安全 → 加密与凭据 → 信任的凭据 → 系统标签页,滑动列表找到你导入的那个CA名称,iOS则在设置 → 通用 → VPN与设备管理里查看描述文件是否显示“已验证”。
关于CA证书安装的常见问题答疑
问:安装CA证书后,手机系统提示风险,会不会有安全隐患? 答:这取决于证书来源,如果是公司或学校下发的证书,属于正常行为,风险可控,如果是通过不明链接下载的证书,建议直接取消安装,因为恶意证书可能被用来劫持HTTPS流量并窃取登录凭证,安装前注意核对证书持有者名称与机构名称是否一致。
问:证书过期以后,是直接删除还是覆盖安装? 答:过期证书不会自动替换,需要手动删除旧证书,再安装新文件,Android和iOS都要求在“信任的凭据”或“证书描述文件”中先移除旧记录,如果新旧证书共用一套私钥,部分系统会提示“证书已存在”,此时需要先清理后者再导入。
问:为什么安装证书后,电脑浏览器仍然显示“证书链不完整”? 答:这是因为设备只安装了服务器证书本身,缺少中间证书颁发机构的文件,很多下载站点只提供最终证书,你需要到CA机构的官网下载相应的中间证书,安装到受信任的根证书颁发机构目录下,才算补全了整个信任链,如果嫌麻烦,可以直接让网站运维方提供包含完整链的合并版证书包。
证书安装这件事,本质上就是“把信任交给对的地方”,弄懂了设备、格式、存储区域这三个变量,绝大多数问题都能自己排查掉。下次再遇到证书报错,先别急着百度,静下心看看你装到了哪个区域,往往答案就在那里。