CA认证的实现,本质上是CA机构用自己的数字身份为申请者的公钥做担保,签发一张可被全网验证的“网络身份证”,整个体系围绕证书签发、信任锚点与验签路径三个环节运转。
拿到一张数字证书时,你看到的是一段经过编码的文本信息,背后是一整套密码学信任体系,要理解CA认证如何实现,先得说清楚它到底在认证什么。
CA认证到底在认证什么
CA做的不是简单实名认证,而是把“公钥”和“身份”绑定在一起,每个证书申请者都生成一对非对称密钥,私钥自己保管,公钥交给CA,CA确认申请者身份后,把身份信息、公钥、有效期等字段打包,用自己的私钥签名,这份签名后的数据就是数字证书。
证书遵循X.509标准,核心字段包括:
- 版本号与序列号
- 主体信息:域名、组织名称、国家地区代码
- 公钥算法及公钥内容
- 签发者名称
- 有效期起止时间
- CA的签名算法和数字签名值
验证一方拿到证书,用CA的公钥解签名,比对摘要,一致则证明证书未被篡改,这里有个隐前提:CA的根证书在接收方设备中受信任,浏览器和操作系统出厂时内置一批根证书,这些就是信任锚点,根证书往下签发二级中间CA,中间CA再签终端证书,形成链式信任关系。
CA认证的核心流程是怎么走的
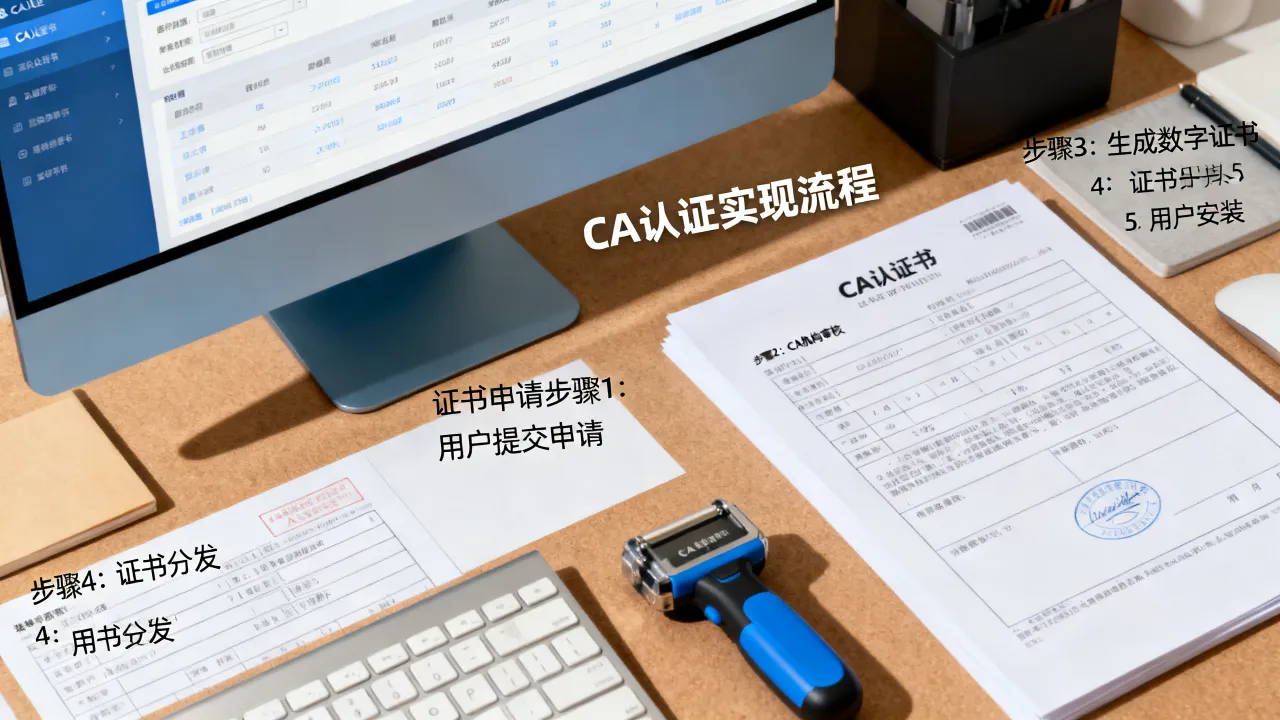
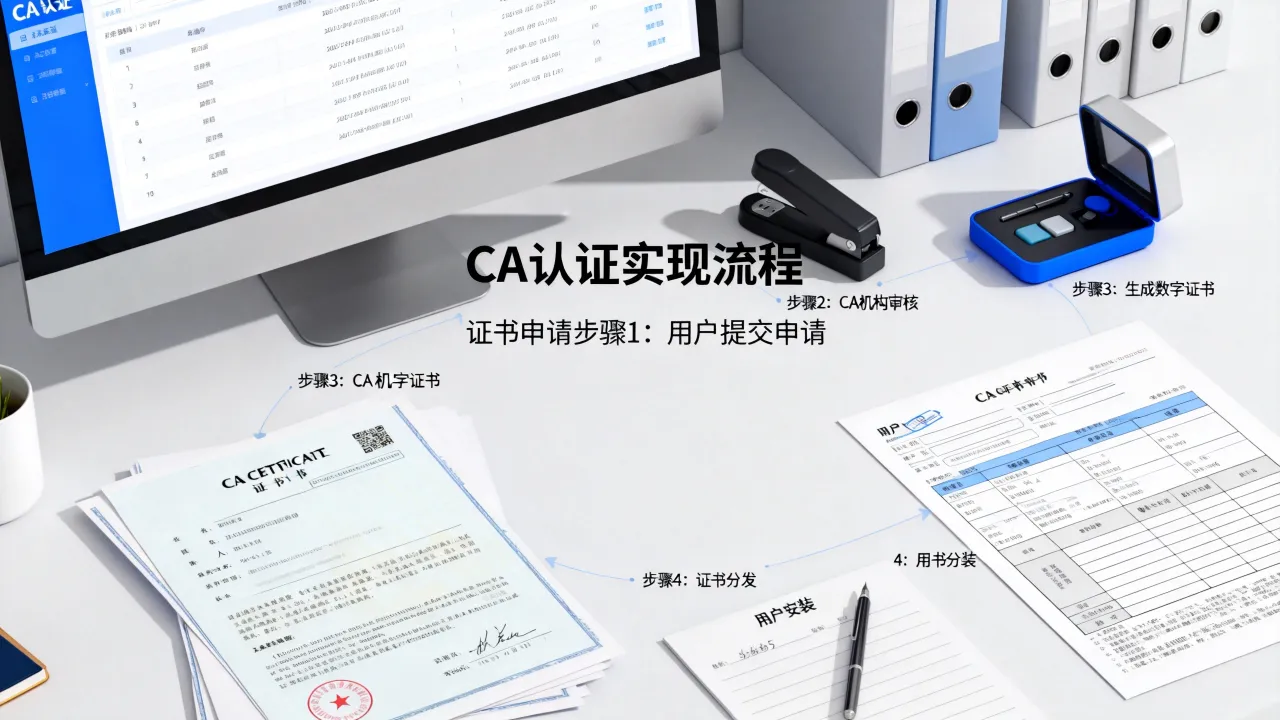
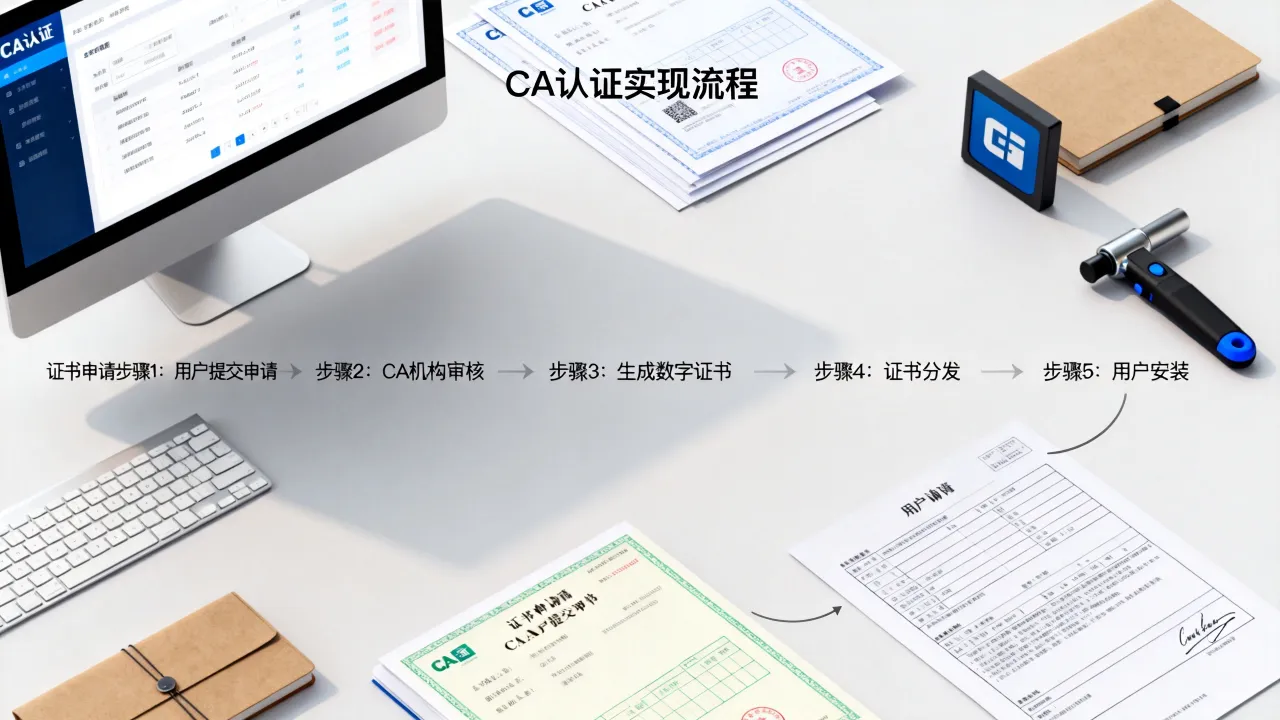
很多人问CA认证怎么做,实操中分四个阶段:提交申请、身份核验、证书签发、后续维护。
申请与身份核验
申请者先在本机生成密钥对和证书签名请求CSR,CSR内含公钥和组织信息,私钥不离开本机,CA收到CSR后,按证书类型做不同深浅的核验:
- DV证书:只验域名控制权,给指定邮箱发邮件或加一条TXT解析记录即可
- OV证书:额外核验营业执照和组织存在性
- EV证书:核验最重,要求企业授权、电话回访,个别情况还有微服核查
签发、安装与使用
核验通过后,CA将申请者公钥与身份信息打包签名,产出PEM格式证书,企业拿到证书后按服务器类型配置,常见路径是Nginx或Apache的配置文件中指定cert文件和key文件路径,多数部署报错来自证书链不完整,把中间CA证书和终端证书合并进同一个文件就能解决。
据行业共识,主流商业SSL证书的有效期上限为398天,到期需重新申请。
吊销与更新
私钥泄露、域名过户或组织注销时,证书必须作废,CA通过证书吊销列表CRL和OCSP在线查询协议对外发布吊销状态,客户端在验证证书时会调用OCSP接口,查询结果为“good”才放行。
HTTPS场景下CA证书如何验证
HTTPS是CA证书落地最密集的领域,弄明白“CA证书和HTTPS有什么关系”,就能看懂浏览器地址栏那把锁。
CA证书和HTTPS有什么关系
HTTPS就是HTTP上加了一层TLS加密,TLS握手时服务器出示证书,客户端完成验证步骤,核心动作包括:
- 域名匹配,证书里的SAN字段必须包含当前访问域名
- 签发者追溯,沿着证书链找到受信任的根证书
- 签名校验,逐级解签名确认链条没有被串改
- 状态查询,通过OCSP确认证书没有被吊销
你可以自己试一次:用Chrome打开任意https站点,点地址栏锁图标,再点“连接是安全的”查看证书,签发机构、有效期、域名列表都在里面,企业内网自建CA的操作路径也不复杂:生成根证书,导入所有终端的受信任根存储区,再给内网服务签发中间证书和终端证书,命令行环境下使用openssl req与openssl x509就能完成签名与查看,多数Linux运维工程师在生产中用这套流程支撑内部系统的加密通信。
CA认证和电子签名有什么区别
“CA认证和电子签名有什么区别”这个问题经常被混淆,CA认证解决的是“这个公钥是不是这个主体的”,电子签名解决的是“这份内容是不是这个人认可的”,二者在技术上有交集,但定位不同。
| 维度 | CA认证 | 电子签名 | | 核心对象 | 公钥与身份绑定 | 文档与签名人绑定 | | 技术基础 | PKI体系、数字证书 | 非对称加密与摘要算法 | | 应用形态 | HTTPS、代码签名、邮件加密 | PDF签章、电子合同、政务审批 | | 法律效力 | 提供信任基础设施 | 符合电子签名法的签署行为 |
实操中,企业电子合同平台往往两者兼用:CA证书确认身份,电子签名锁定内容,只做CA认证不对文档签名,内容照样能被篡改。
企业申请CA证书多少钱
“企业申请CA证书多少钱”是选型时最现实的问题,价格按验证等级和品牌浮动,行业总体分三档:
- DV证书:最低档,常见报价在每年几百元级别,适合个人站点和测试环境
- OV证书:中档,普遍在每年千元上下,适合企业官网、商城类站点
- EV证书:最高档,数千元每年,浏览器地址栏显示企业名称,适合金融、政务场景
国内CA机构有提供OV和EV证书的渠道,但具体报价要单独询价,选型别只看价格,更关键看根证书兼容性,国内CA机构与主流国产浏览器有合作,部分国际浏览器和旧版系统的信任列表里可能缺失,购买前查一下公开的信任库说明即可,你在选证书时,可以核对这家CA的根证书是否在Mozilla、Google、Apple的信任列表内。
说到底,CA认证的实现路径并不复杂,用受信任的第三方做背书,用密码学让背书可验证,看懂这条逻辑,配置证书、排查告警、选择服务商时就有了判断主线。
CA认证常见问题
问:免费证书和付费企业证书差别大吗? 免费证书通常只有DV级别,验证到域名层,个人博客和小流量站点够用,企业站点需要组织身份背书时,OV或EV的验证深度更合适,客户信任度和兼容性也更稳。
问:证书部署后浏览器提示不安全怎么排查? 先看证书链是否完整,多数情况是漏装中间证书,打开证书面板看“证书路径”有没有红色告警,然后检查服务器时间、域名匹配和私钥格式,按顺序排除就能定位问题。
问:CA认证能保证网站整体安全吗? 不能,CA认证保障的是身份可信和传输加密,站点代码漏洞、业务逻辑问题仍需独立防护,CA认证是安全通信的地基,但不是安全的全貌。