CA证书绑定就是把数字证书文件安装到服务器并完成配置,让浏览器或客户端能信任你的站点——核心操作分三步:生成私钥和CSR、提交给CA机构签发证书、将证书部署到服务端并验证生效。
这张证书本身不产生加密效果,绑定才让它发挥作用,很多人把"申请证书"和"绑定证书"混为一谈,实际上申请只是拿到文件,绑定才是让系统真正认它。
CA证书怎么绑定服务器才算正确
先说一个容易踩坑的点:绑定不是把证书文件丢到服务器目录里就完事,你需要让服务器程序明确指向证书文件和私钥文件,同时确保证书链完整,否则浏览器会报警告。
绑定前需要准备哪些材料
开始操作前,先确认手头有三样东西:
- 私钥文件(后缀通常为.key):生成CSR时一并产生,必须保存在服务器本地,绝不能泄露
- 证书文件(后缀通常为.crt或.pem):CA机构签发后发给你的
- 中间证书链文件(部分CA会单独提供,也有的合并进证书文件)
这三样缺哪样都绑不成,私钥丢了无法补,只能重新生成CSR再申请;证书文件缺失可以重新下载。
CA证书绑定和SSL证书有什么区别
不少人搜"CA证书绑定"时,实际找的是"SSL证书怎么部署",这两个概念有关系,但不能画等号。
CA证书是CA机构签发的数字证书,SSL证书是它最常见的形态,换句话说,SSL证书本身就是一个CA证书,绑定的动作指向的是SSL证书文件,但底层操作的是CA签发的公钥基础设施。
区别在于:CA证书涵盖的范围更宽,包括代码签名证书、文档签名证书、邮件证书等,而SSL证书只服务于 HTTPS 加密场景,如果你问的是"网站小锁头",那要绑定的就是 SSL/TLS 证书,它由 CA 签发,因此也叫 CA 证书。
自签名证书为什么不能替代CA证书
自己用 openssl 生成的证书也能绑定成功,但浏览器不认,CA 证书的价值在于它是受信任的第三方机构背书,自签名证书没有这一层信任链,只能在测试环境或内网使用。
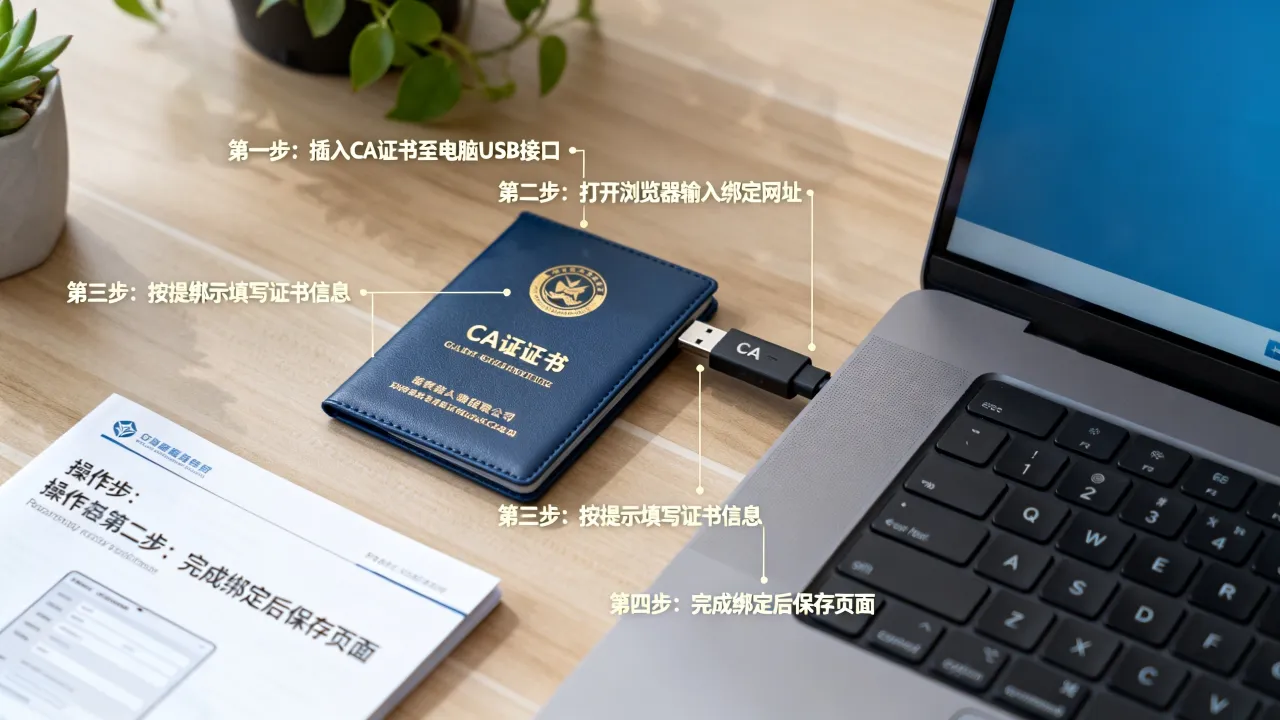
CA证书绑定Nginx服务器实操步骤
以最常见的 Nginx 为例,完整流程走一遍,这套步骤同样适用于 Apache、IIS,只是配置文件写法不同。
第一步:生成私钥和CSR
如果你的证书还在申请阶段,先在服务器上执行:
openssl req -new -newkey rsa:2048 -nodes -keyout yourdomain.key -out yourdomain.csr
过程中会要求填写国家、省份、组织名称等信息,Common Name 那一栏务必填域名,别填IP或乱写,不然后面签发环节会出问题。
如果证书已经签发,跳过这步,直接进入第二步。
第二步:上传证书文件
把 CA 机构发给你的 .crt 文件和私钥 .key 文件,通过 FTP 或 scp 命令传到服务器某个目录,建议单独建一个证书目录,方便管理。
mkdir -p /etc/nginx/ssl
然后把文件放进去,很多 CA 机构会额外提供 bundle 文件,里面是根证书加中间证书链,如果只有单独一份证书文件,建议手动把中间证书拼进去,保持证书链完整。
第三步:修改Nginx配置
编辑站点配置文件,找到 server 块,加入或修改这几行:
listen 443 ssl;
server_name yourdomain.com;
ssl_certificate /etc/nginx/ssl/yourdomain.crt;
ssl_certificate_key /etc/nginx/ssl/yourdomain.key;
保存后执行 nginx -t 检查语法,没问题就 systemctl reload nginx 让配置生效。
证书链不完整怎么办
如果浏览器提示"证书链不完整",大概率是 ssl_certificate 指向的文件里少了中间证书,处理方法:把中间证书的内容追加到证书文件末尾,形成一个组合文件,用记事本打开 .crt 文件,把 CA 提供的中间证书粘贴到后面,保存后重载配置即可。
第四步:验证绑定效果
打开浏览器访问 https://yourdomain.com,看到小锁头就成功,也可以用命令行验证:
curl -vI https://yourdomain.com 2>&1 | grep "SSL certificate verify ok"
输出 SSL certificate verify ok
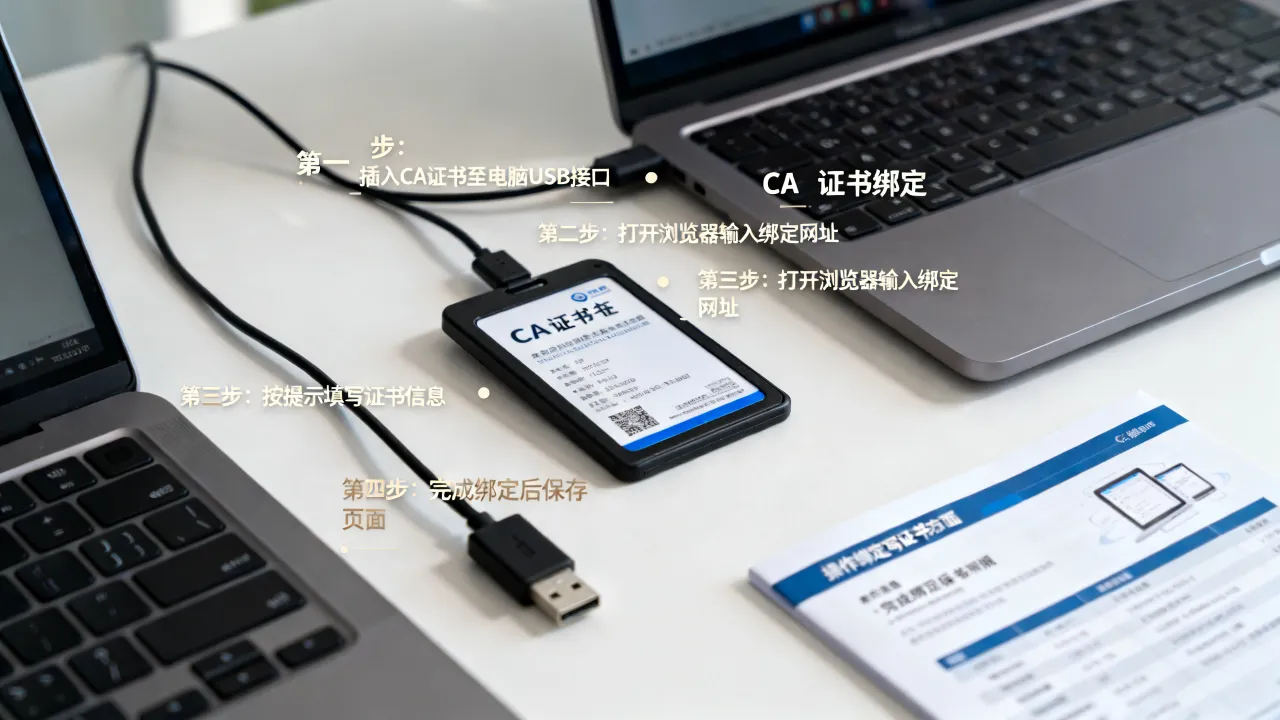
客户端证书绑定与双向认证配置
上面讲的是单行认证——服务器出示证书,客户端验证,还有一种场景要反过来绑:客户端也要装证书。
这种双向认证常用于企业内部系统、API 接口调用,服务器不仅要出示自己的证书,还要验证客户端出示的证书,配置上多两个参数:
ssl_client_certificate /etc/nginx/ssl/client-ca.crt;
ssl_verify_client on;
这个 client-ca.crt 是你用来签发客户端证书的 CA 文件,绑定的含义从"服务器绑定CA证书"变成了"用CA证书约束客户端身份"。
什么时候必须做双向绑定
- 企业内网管理后台,不想让外网设备访问
- 接口调用场景,要求调用方必须持有指定证书才能请求
- 支付或敏感数据传输,双重验证降低伪造风险
双向绑定的成本和维护复杂度更高,普通个人站点不建议上,单行认证已经够用。
CA证书绑定后常见问题排查
证书绑好了不代表一劳永逸,实际运行中经常出状况,以下问题按出现频率排列。
证书和私钥不匹配
绑定失败最常见的原因,生成CSR时的私钥和证书签发的公钥必须是一对,检查方法:
openssl x509 -in yourdomain.crt -noout -modulus
openssl rsa -in yourdomain.key -noout -modulus
两条命令输出的 Modulus 值一致,说明配对正确。
证书过期导致绑定失效
证书有有效期,到期后绑定关系自动断裂,浏览器显示红屏报警,多数 CA 证书有效期一年,也有缩短到90天的(如 Let‘s Encrypt),解决办法:关注过期时间,提前续期并重新绑定,定时任务检查证书剩余天数是个实用做法。
服务器时间不同步
证书绑定有一个隐含前提:服务器系统时间必须准确,如果时间偏差超过几分钟,证书验证就会失败,执行 date -R 查看当前时间,不准就同步一次。
CA证书绑定一年需要花多少钱
这是大家关心但又经常搞混的点,CA证书的价格不等,主要看证书类型和CA品牌的定价策略。
| 证书类型 | 大致价格区间(每年) | 适用场景 |
|---|---|---|
| DV 免费证书(Let‘s Encrypt) | 0元 | 个人博客、测试站点 |
| DV 付费证书 | 约几十元到三百元 | 小型企业网站 |
| OV 证书 | 约六百元到两千元 | 企业官网、电商平台 |
| EV 证书 | 约两千元到五千元 | 金融、政企等强信任场景 |
行业共识认为,个人站长优先选免费证书,成本为零,绑定步骤一模一样;企业用户根据自身品牌信任需求选择 OV 或 EV。
免费证书和付费证书绑定上的差别
绑定操作差别不大,区别在验证流程和信任等级,免费证书只验证域名所有权,几分钟签发;OV证书需要审核企业资质,EV证书要审核更多材料,绑定到服务器的动作完全相同,不因价格高就更难绑。
近年来自动化工具(如 Certbot)普及后,免费证书的部署效率大幅提升,不少付费证书用户反而觉得花钱买的是验证服务而非绑定服务。
CA证书绑定常见问题解答
一个域名证书能绑定多台服务器吗
能,只要同时在线服务的多台机器共用同一域名,就可以用同一份证书文件分别绑定,证书不绑定具体IP,只绑定域名,所以服务器数量不受限制,注意:私钥文件会被拷贝多份,务必做好访问权限控制。
换了CA机构需要重新绑定吗
需要,不同 CA 签发的证书文件内容不同,旧证书绑定的配置必须替换成新证书文件,操作过程等同于重新走一遍完整流程,但私钥可以沿用旧的,只要密钥算法一致就能直接用。
证书绑定到IP和绑定到域名有什么区别
标准 CA 证书一般只签域名,极少签发IP证书,如果你只有 IP 没有域名,大概率绑不了证书,除非走特殊通道申请 IP 证书,个人建站建议先买域名再办证书,这条路线更稳定、更便宜。